Domain softwarefirewall.de kaufen?
Wir ziehen mit dem Projekt
softwarefirewall.de um.
Sind Sie am Kauf der Domain
softwarefirewall.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain softwarefirewall.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
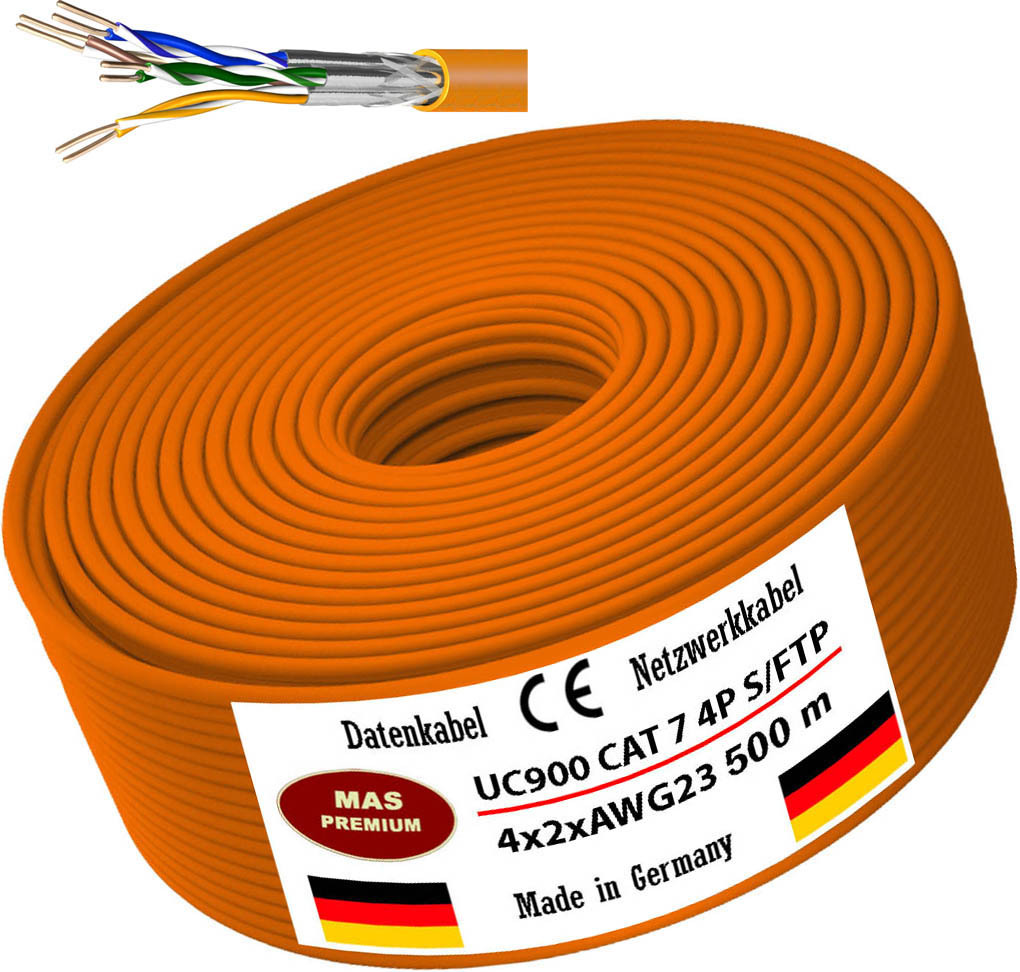
500 m UC900 HS23 CAT 7 Daten- Netzwerk- Verlege- Kommunikationskabel Halogenfrei20% mehr Reichweite bei 10GBit; bis 20% EinsparpotentialVerwendung: Installationskabel für den Innenbereich UC900 HS23 C7 S/FTP 4P LSHF. Kupfer-Datenkabel der Kategorie Kat.7 für die strukturierte Verkabelung mit einer Bandbreite von 1000 MHz. Mit Folienpaarschirmung und und hochwertiger Geflechtsabdeckung ist das Kabel doppelt geschirmt. Das 4-paarige Simplex Verlegekabel mit 8 Kupferadern AWG23ist für den Anschluss von Dosen, Patchfeldern und Modulen, auch mit LSA-Technik, zur Verlegung in Gebäuden, im Kanal und Unterputz geeignet und übertrifft die Anforderungen nach EN 50173-1; EN 50288-4-1, ISO/IEC 11801; IEC 61156-5 und IEEE 802.3 af/at/bt. Der Mantel ist aus halogenfreiem, flammwidrigem MaterialTechnische Daten- Kurzbeschreibung: Datenkabel Netzwerkkabel Installationskabel - Type: UC900 HS23 CAT 7 4P LSHF Eca S/FTP 4X2XAWG23 - Leiter-Nennquerschnitt: 0,64 mm² - Leiter-Durchmesser: Ø 0,56 mm (AWG 23) - Laufender Meter: 500 m - Leiter: Kl.1 = eindrähtig Cu-Draht, blank - Ader-Zahl817,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
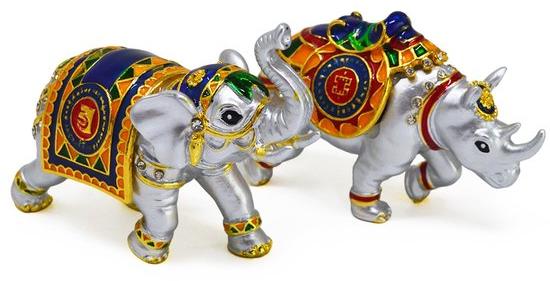
Feng Shui Set mit Rhino und Elefant für Schutz und SicherheitVerstärken Sie Ihren Raum mit der symbolischen Kraft von Nashorn und Elefant. In einer unsicheren Welt ist es wichtig, ein Gefühl der Sicherheit zu schaffen. Dieses Feng Shui Set bietet einen starken symbolischen Schutz für Ihre Vermögenswerte und Finanzen, wodurch Sie Ruhe und Frieden erleben. Eigenschaften Farbe: Weiß Abmessungen: 9,8 x 9,8 x 3,7 cm Besonderheiten: Schutz, Sicherheitsstalisman Verwenden Sie dieses Feng Shui-Set in Ihrem Haus oder Büro, um eine sichere und harmonische Umgebung zu schaffen.491,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Meister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische QualifikationenMeister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische Qualifikationen , 8. Auflage 2022, Stand 1. Februar 2022 Gesetzessammlung für die handlungsspezifischen Qualifikationen des "Meister für Schutz und Sicherheit". Das Buch beinhaltet alle aktuellen, nach dem Rahmenstoffplan relevanten Gesetze und Verordnungen. Die Gesetzesauszüge wurden auf Aktualität überprüft. U. a. wurden die Neuerungen im Strafgesetzbuch und in der Strafprozessordnung aufgenommen. Ebenfalls wurden weitere Gesetzessauszüge in die Gesetzessammlung eingefügt, die im neuen Rahmenplan genannt sind, wie z. B. das Gesetz zum Schutz von Geschäftsgeheimnissen oder das Gesetz gegen Wettbewerbsbeschränkungen. Da sich diese Gesetzessammlung auf den bloßen Abdruck von Gesetzen und Verordnungen beschränkt und keinerlei Kommentierungen enthält, ist sie als Hilfsmittel in der Prüfung zugelassen. , Nebelscheinwerfer > Beleuchtung , Auflage: 8. Auflage 2022 (Stand Februar 2022), Erscheinungsjahr: 20220216, Produktform: Kartoniert, Titel der Reihe: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen##~Gesetzessammlungen##, Redaktion: Zitzmann, Jörg, Edition: REV, Auflage: 22008, Auflage/Ausgabe: 8. Auflage 2022 (Stand Februar 2022), Seitenzahl/Blattzahl: 306, Keyword: Bewachungsverordnung; DGUV Vorschrift 23; Gesetzessammlung; Gewerbeordnung; MSS; Meister für Schutz und Sicherheit; Werkschutzmeister, Fachschema: Jura~Recht / Jura~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Sicherheitsdienst~Sicherheitsrecht, Fachkategorie: Rechtswissenschaft, allgemein, Region: Deutschland, Sprache: Deutsch, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Bildungszweck: Lehrbuch, Skript, Interesse Alter: empfohlenes Alter: ab 17 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 17, Imprint-Titels: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung. GmbH, Länge: 206, Breite: 145, Höhe: 23, Gewicht: 498, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2258042, Vorgänger EAN: 9783961551750 9783961550524 9783943370829 9783943370515 9783943370331, Alternatives Format EAN: 9783961551910, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was sind effektive Methoden zur Zugriffskontrolle und zum Schutz sensibler Daten?
Effektive Methoden zur Zugriffskontrolle sind die Implementierung von Passwörtern, Zwei-Faktor-Authentifizierung und regelmäßige Überprüfung der Zugriffsrechte. Zum Schutz sensibler Daten können Verschlüsselungstechnologien, regelmäßige Backups und Schulungen der Mitarbeiter zur Sensibilisierung eingesetzt werden. Zudem ist die Einrichtung von Firewalls, Intrusion Detection Systems und regelmäßige Sicherheitsaudits empfehlenswert. **
-
Was sind die Hauptfunktionen einer Firewall und wie schützen sie ein Netzwerk vor unerlaubten Zugriffen und Bedrohungen?
Die Hauptfunktionen einer Firewall sind das Überwachen des Datenverkehrs, das Filtern von unerwünschten Inhalten und das Blockieren von unerlaubten Zugriffen. Sie schützen ein Netzwerk, indem sie potenziell schädliche Datenpakete erkennen und blockieren, den Datenverkehr kontrollieren und autorisierten Zugriff ermöglichen. Durch die Implementierung von Sicherheitsrichtlinien und Regeln können Firewalls das Netzwerk vor Bedrohungen wie Malware, Hackerangriffen und Datendiebstahl schützen. **

Wie kann eine Firewall so konfiguriert werden, dass sie Netzwerksicherheit und den Schutz vor unautorisiertem Zugriff gewährleistet?
Eine Firewall kann so konfiguriert werden, dass sie den Datenverkehr überwacht und unerwünschte Verbindungen blockiert. Durch die Erstellung von Regeln und Richtlinien kann festgelegt werden, welche Art von Datenverkehr erlaubt ist und welche nicht. Zudem sollten regelmäßige Updates und Überprüfungen der Firewall-Einstellungen durchgeführt werden, um die Sicherheit des Netzwerks aufrechtzuerhalten. **
Was ist eine Firewall und wie schützt sie ein Netzwerk vor unerwünschten Zugriffen und Bedrohungen aus dem Internet?
Eine Firewall ist eine Sicherheitsvorrichtung, die den Datenverkehr zwischen einem internen Netzwerk und dem Internet überwacht und kontrolliert. Sie analysiert eingehende und ausgehende Datenpakete und blockiert unerwünschte Zugriffe sowie schädliche Bedrohungen. Durch die Filterung von Datenpaketen nach vordefinierten Regeln schützt die Firewall das Netzwerk vor Angriffen und unautorisiertem Zugriff von außen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
VALUE USB3.0 Gigabit Konverter+ Hub 3x Digital/Daten Netzwerk (12.99.1116)Produktbeschreibung: VALUE - Netzwerkadapter - USB-C 3.1 - USB 3.0 x 3 + Gigabit Ethernet x 1 + USB 3.1 x 1, Gerätetyp: Netzwerkadapter, Formfaktor: Extern, Schnittstellentyp (Bustyp): USB-C 3.1, Ports: USB 3.0 x 3 + Gigabit Ethernet x 1 + USB 3.1 x 1, Abmessungen (Breite x Tiefe x Höhe): 3,5 cm x 32 cm x 1,8 cm, Gewicht: 32 g, Verdrahtungstyp: Ethernet 10Base-T, Ethernet 100Base-TX, Ethernet 1000Base-T, Data Link Protocol: 10Mb LAN, 100Mb LAN, 1GbE, Datenübertragungsrate: 1 Gbps, Produktzertifizierungen: USB 3.1, USB 3.0, Systemanforderungen: Microsoft Windows XP / 7 / 8, Apple MacOS X 10.x45,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
500 m UC900 HS23 CAT 7 Daten- Netzwerk- Verlege- Kommunikationskabel Halogenfrei20% mehr Reichweite bei 10GBit; bis 20% EinsparpotentialVerwendung: Installationskabel für den Innenbereich UC900 HS23 C7 S/FTP 4P LSHF. Kupfer-Datenkabel der Kategorie Kat.7 für die strukturierte Verkabelung mit einer Bandbreite von 1000 MHz. Mit Folienpaarschirmung und und hochwertiger Geflechtsabdeckung ist das Kabel doppelt geschirmt. Das 4-paarige Simplex Verlegekabel mit 8 Kupferadern AWG23ist für den Anschluss von Dosen, Patchfeldern und Modulen, auch mit LSA-Technik, zur Verlegung in Gebäuden, im Kanal und Unterputz geeignet und übertrifft die Anforderungen nach EN 50173-1; EN 50288-4-1, ISO/IEC 11801; IEC 61156-5 und IEEE 802.3 af/at/bt. Der Mantel ist aus halogenfreiem, flammwidrigem MaterialTechnische Daten- Kurzbeschreibung: Datenkabel Netzwerkkabel Installationskabel - Type: UC900 HS23 CAT 7 4P LSHF Eca S/FTP 4X2XAWG23 - Leiter-Nennquerschnitt: 0,64 mm² - Leiter-Durchmesser: Ø 0,56 mm (AWG 23) - Laufender Meter: 500 m - Leiter: Kl.1 = eindrähtig Cu-Draht, blank - Ader-Zahl817,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Feng Shui Set mit Rhino und Elefant für Schutz und SicherheitVerstärken Sie Ihren Raum mit der symbolischen Kraft von Nashorn und Elefant. In einer unsicheren Welt ist es wichtig, ein Gefühl der Sicherheit zu schaffen. Dieses Feng Shui Set bietet einen starken symbolischen Schutz für Ihre Vermögenswerte und Finanzen, wodurch Sie Ruhe und Frieden erleben. Eigenschaften Farbe: Weiß Abmessungen: 9,8 x 9,8 x 3,7 cm Besonderheiten: Schutz, Sicherheitsstalisman Verwenden Sie dieses Feng Shui-Set in Ihrem Haus oder Büro, um eine sichere und harmonische Umgebung zu schaffen.491,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Meister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische QualifikationenMeister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische Qualifikationen , 8. Auflage 2022, Stand 1. Februar 2022 Gesetzessammlung für die handlungsspezifischen Qualifikationen des "Meister für Schutz und Sicherheit". Das Buch beinhaltet alle aktuellen, nach dem Rahmenstoffplan relevanten Gesetze und Verordnungen. Die Gesetzesauszüge wurden auf Aktualität überprüft. U. a. wurden die Neuerungen im Strafgesetzbuch und in der Strafprozessordnung aufgenommen. Ebenfalls wurden weitere Gesetzessauszüge in die Gesetzessammlung eingefügt, die im neuen Rahmenplan genannt sind, wie z. B. das Gesetz zum Schutz von Geschäftsgeheimnissen oder das Gesetz gegen Wettbewerbsbeschränkungen. Da sich diese Gesetzessammlung auf den bloßen Abdruck von Gesetzen und Verordnungen beschränkt und keinerlei Kommentierungen enthält, ist sie als Hilfsmittel in der Prüfung zugelassen. , Nebelscheinwerfer > Beleuchtung , Auflage: 8. Auflage 2022 (Stand Februar 2022), Erscheinungsjahr: 20220216, Produktform: Kartoniert, Titel der Reihe: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen##~Gesetzessammlungen##, Redaktion: Zitzmann, Jörg, Edition: REV, Auflage: 22008, Auflage/Ausgabe: 8. Auflage 2022 (Stand Februar 2022), Seitenzahl/Blattzahl: 306, Keyword: Bewachungsverordnung; DGUV Vorschrift 23; Gesetzessammlung; Gewerbeordnung; MSS; Meister für Schutz und Sicherheit; Werkschutzmeister, Fachschema: Jura~Recht / Jura~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Sicherheitsdienst~Sicherheitsrecht, Fachkategorie: Rechtswissenschaft, allgemein, Region: Deutschland, Sprache: Deutsch, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Bildungszweck: Lehrbuch, Skript, Interesse Alter: empfohlenes Alter: ab 17 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 17, Imprint-Titels: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung. GmbH, Länge: 206, Breite: 145, Höhe: 23, Gewicht: 498, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2258042, Vorgänger EAN: 9783961551750 9783961550524 9783943370829 9783943370515 9783943370331, Alternatives Format EAN: 9783961551910, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaiser, Dieter: Fachkraft/Servicekraft für Schutz und Sicherheit - Betriebswirtschaftliche GrundlagenFachkraft/Servicekraft für Schutz und Sicherheit - Betriebswirtschaftliche Grundlagen , Wichtige Grundkenntnisse für die Ausbildung Das Lehrbuch vermittelt umfassend die wesentlichen Inhalte der Wirtschafts- und Sozialkunde. Der Autor behandelt unter anderem folgende Einzelthemen: Wirtschaftsordnungen: Freie Marktwirtschaft/Planwirtschaft/Soziale Marktwirtschaft Wirtschaftsbereiche und Produktionsfaktoren Betriebswirtschaftliche Grundlagen: Betriebswirtschaftliches Handeln Unternehmensformen/Betriebsorganisationen: Geschäftsführung, Aufsichtsrat, Vorstand, Hauptversammlung, Genossenschaftsversammlung Lohn- und Gehaltsabrechnung: Betriebswirtschaftliche Kennzahlen und Leistungsrechnung Auf aktuellem Stand Der Inhalt des Buches spiegelt die aktuelle Ausbildungsordnung der Fachkraft für Schutz und Sicherheit wider, die dem Bereich »Wirtschaft und Soziales« wesentliches Gewicht beimisst. Die komplett überarbeitete 4. Auflage ermöglicht den Auszubildenden einen leicht verständlichen Zugang zum relevanten betriebswirtschaftlichen und rechtlichen Grundlagenwissen. Hierzu wurde auf eine klare Gliederung und eine nachvollziehbare Darstellung der Inhalte Wert gelegt, wie etwa durch ein Kapitelregister am Seitenrand. Wirtschaftliche Zusammmenhänge verstehen Arbeitgeber der Sicherheitswirtschaft erwarten von ihren Sicherheitsfachkräften neben fachlichen Kenntnissen auch betriebswirtschaftliches Wissen. So können wirtschaftliche Veränderungen früher erkannt und betriebliche Abläufe mit geeigneten Maßnahmen angepasst werden, um Kundenakzeptanz und Bestand der Unternehmen zu sichern. Empfehlenswert für: Das Fachbuch ist vorrangig auf die 3-jährige Berufsausbildung zur Fachkraft für Schutz und Sicherheit zugeschnitten. Die Inhalte aber auch für 2-jährige Berufsausbildung zur Servicekraft für Schutz und Sicherheit geeignet. , Bremsscheiben > Bremsen & Bremsenteile , Auflage: 4. Auflage, Erscheinungsjahr: 20221124, Produktform: Kartoniert, Autoren: Kaiser, Dieter, Auflage: 22004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 226, Keyword: Arbeitsrecht; Ausbildungsbetrieb; BWL; Berufsschule; Betriebsausgaben; Betriebswirtschaft; Fachkraft für Schutz und Sicherheit; Gehaltsabrechnung; Grundlagen; Kosten; Lehrbuch; Leistungsrechnung; Lohnabrechnung; Muster; Nutzen; Rahmenstoffplan; Rechnung; Servicekraft für Schutz und Sicherheit; Sicherheitsbranche; Sicherheitsdienst; Sicherheitsdienstleistung; Sicherheitswirtschaft; Tarifrecht; Unternehmenssicherheit; VWL; Vertragsrecht; Wirtschaft und Soziales, Fachschema: Deutsch~Unterricht / Deutsch~Deutschland~Dienstleistung~Tertiärer Sektor~Polizei - Kriminalpolizei - Schutzpolizei - Volkspolizei~Sicherheitsdienst~Strafrecht, Fachkategorie: Straftaten gegen die öffentliche Gesundheit, Sicherheit und Ordnung~Unterricht und Didaktik: Berufsausbildung~Betriebswirtschaft und Management: Lehrbücher, Handbücher~Dienstleistungsgewerbe, Warengruppe: HC/Berufsschulbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 148, Höhe: 17, Gewicht: 296, Produktform: Kartoniert, Genre: Schule und Lernen,32,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind effektive Methoden zur Zugriffskontrolle und zum Schutz sensibler Daten?
Effektive Methoden zur Zugriffskontrolle sind die Implementierung von Passwörtern, Zwei-Faktor-Authentifizierung und regelmäßige Überprüfung der Zugriffsrechte. Zum Schutz sensibler Daten können Verschlüsselungstechnologien, regelmäßige Backups und Schulungen der Mitarbeiter zur Sensibilisierung eingesetzt werden. Zudem ist die Einrichtung von Firewalls, Intrusion Detection Systems und regelmäßige Sicherheitsaudits empfehlenswert. **
-
Was sind die Hauptfunktionen einer Firewall und wie schützen sie ein Netzwerk vor unerlaubten Zugriffen und Bedrohungen?
Die Hauptfunktionen einer Firewall sind das Überwachen des Datenverkehrs, das Filtern von unerwünschten Inhalten und das Blockieren von unerlaubten Zugriffen. Sie schützen ein Netzwerk, indem sie potenziell schädliche Datenpakete erkennen und blockieren, den Datenverkehr kontrollieren und autorisierten Zugriff ermöglichen. Durch die Implementierung von Sicherheitsrichtlinien und Regeln können Firewalls das Netzwerk vor Bedrohungen wie Malware, Hackerangriffen und Datendiebstahl schützen. **
-
Wie kann eine Firewall so konfiguriert werden, dass sie Netzwerksicherheit und den Schutz vor unautorisiertem Zugriff gewährleistet?
Eine Firewall kann so konfiguriert werden, dass sie den Datenverkehr überwacht und unerwünschte Verbindungen blockiert. Durch die Erstellung von Regeln und Richtlinien kann festgelegt werden, welche Art von Datenverkehr erlaubt ist und welche nicht. Zudem sollten regelmäßige Updates und Überprüfungen der Firewall-Einstellungen durchgeführt werden, um die Sicherheit des Netzwerks aufrechtzuerhalten. **
-
Was ist eine Firewall und wie schützt sie ein Netzwerk vor unerwünschten Zugriffen und Bedrohungen aus dem Internet?
Eine Firewall ist eine Sicherheitsvorrichtung, die den Datenverkehr zwischen einem internen Netzwerk und dem Internet überwacht und kontrolliert. Sie analysiert eingehende und ausgehende Datenpakete und blockiert unerwünschte Zugriffe sowie schädliche Bedrohungen. Durch die Filterung von Datenpaketen nach vordefinierten Regeln schützt die Firewall das Netzwerk vor Angriffen und unautorisiertem Zugriff von außen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.